Cibersegurança: o CNCS abre uma janela para discutir a certificação
Há uma oportunidade para discutir como se demonstra a segurança das organizações. Convém começar por ler a proposta, antes de a tratar como regra definitiva.
O Centro Nacional de Cibersegurança abriu, a 20 de novembro, a consulta da versão preliminar do esquema de certificação QNRCS 2026. Os contributos podem ser enviados até 4 de dezembro. A página oficial reúne a proposta, o perfil RJC e um mapeamento com a ISO/IEC 27001. Trata-se de uma consulta, não da publicação de requisitos finais.
A discussão é sobre provas, não apenas sobre tecnologia
A consulta coloca em cima da mesa um problema de gestão: a distância entre dizer que existe segurança e conseguir demonstrar como ela funciona. Uma organização pode ter um bom fornecedor, ferramentas atuais e uma equipa atenta. Ainda assim, se a explicação dos procedimentos depender de uma única pessoa, a continuidade desse trabalho fica difícil de avaliar. Esta é uma leitura editorial da iniciativa, não uma conclusão sobre os requisitos que vierem a ser aprovados.
O valor da discussão está também na qualidade das perguntas. Que parte da atividade está a ser analisada? Que sistemas e fornecedores entram nessa análise? Quem conserva a evidência e durante quanto tempo ela continua representativa do processo? Formular estas questões antes de escolher uma solução evita transformar um exercício de organização numa compra precipitada de tecnologia.
O custo invisível de uma evidência mal organizada
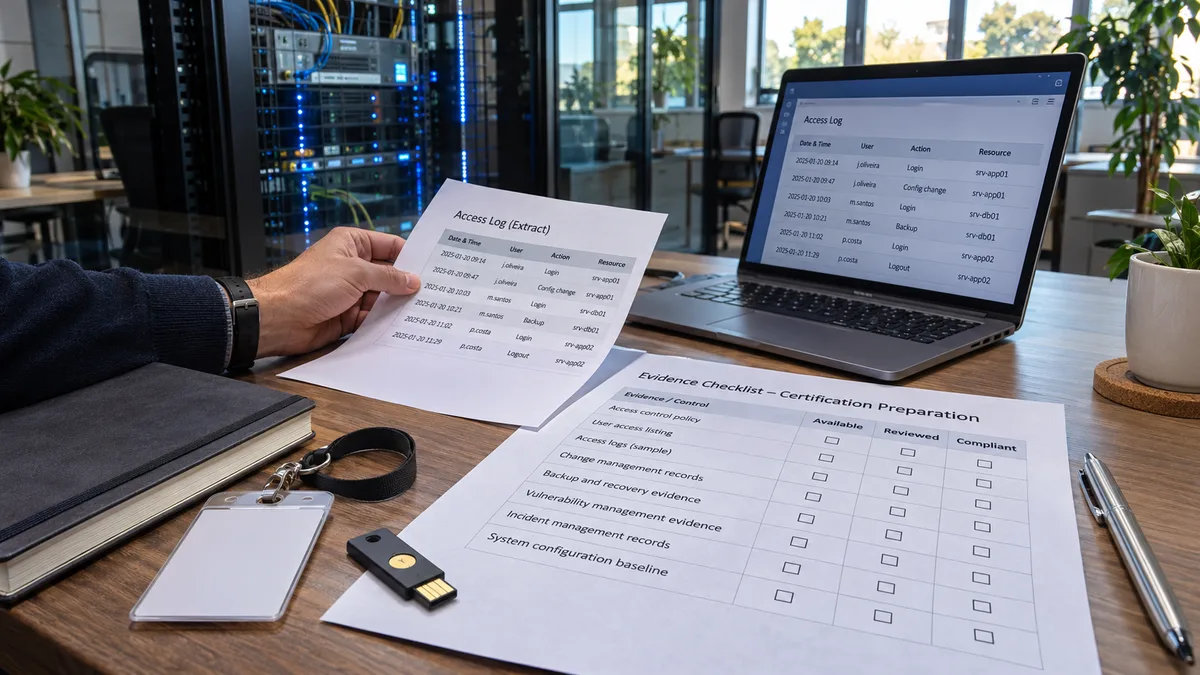
Imagine-se uma pequena empresa que prepara uma revisão dos seus acessos. A contabilidade conhece algumas contas, o fornecedor gere outras e antigos colaboradores ainda aparecem numa folha de cálculo. Este cenário é fictício. Serve para mostrar por que razão reunir informação pode exigir mais trabalho do que produzir um novo documento. Uma lista escrita com cuidado não resolve, por si só, as divergências entre o que está descrito e o que efetivamente acontece.
Uma abordagem proporcionada começaria por um processo delimitado: entrada e saída de pessoas, por exemplo. A equipa identificaria os acessos envolvidos, compararia o procedimento com uma situação recente e registaria as lacunas encontradas. Não seria necessário apresentar esse exercício como uma certificação. O seu resultado seria uma base mais clara para decidir o que corrigir e que dúvidas levar à consulta.
Também há um equilíbrio a discutir entre detalhe e utilidade. Um registo demasiado vago pouco demonstra; um registo excessivo pode consumir recursos e reunir informação que não era necessária. Um contributo para a consulta ganha força quando explica essa tensão com um caso concreto e propõe uma alternativa praticável.
Ler o âmbito antes de tirar conclusões
Uma referência a normas ou um quadro de correspondências pode facilitar a leitura de documentos relacionados. Não dispensa a análise do âmbito, da versão e das condições de cada instrumento. Seria precipitado converter a existência de um mapeamento numa promessa de equivalência automática ou numa obrigação universal para qualquer negócio.
Para acompanhar esta iniciativa, o ponto de partida continua a ser a página oficial da consulta. A empresa que pretenda participar deve trabalhar sobre os documentos disponibilizados e distinguir claramente as suas sugestões da redação proposta. Uma discussão pública útil precisa dessa precisão: experiência concreta, consequências explicadas e espaço para rever uma solução antes de a considerar final.
O que merece atenção
Vejo nesta iniciativa uma pergunta que muitas empresas adiam: como demonstramos que a segurança faz parte do trabalho diário? Comprar uma ferramenta é uma decisão pontual. Saber quem autoriza acessos, quem acompanha os fornecedores e quem confirma a recuperação de uma cópia de segurança exige continuidade.
A leitura da proposta pode servir para organizar essa conversa. O primeiro passo é identificar os documentos relevantes e atribuir a sua análise a alguém com conhecimento dos sistemas e das responsabilidades da organização. Uma designação de certificação, isolada, não permite concluir que todas as empresas estão abrangidas da mesma maneira.
Participar com problemas concretos
Uma contribuição útil descreve uma dificuldade verificável. Pode explicar, por exemplo, que determinada evidência é difícil de produzir numa equipa pequena, apresentar uma alternativa e indicar como essa alternativa mantém o objetivo de segurança. Este é um exemplo de preparação de um contributo, não uma exigência retirada da proposta.
Sugiro uma ficha curta: documento, ponto em análise, problema observado, consequência prática e alteração proposta. É mais fácil avaliar um argumento concreto do que uma declaração genérica de apoio ou oposição.
O que uma empresa pode fazer já
Mesmo sem tomar uma decisão sobre certificação, vale a pena escolher um processo e procurar a respetiva prova. Quando saiu a última pessoa da equipa, os acessos foram revogados? Quem consegue explicar o procedimento? Onde ficou o registo?
Esta é a minha leitura empresarial da consulta: a preparação começa por tornar visível o que já se faz e o que ainda depende da memória de alguém. A decisão sobre enquadramento e requisitos deve apoiar-se nos documentos aplicáveis, na versão final e numa avaliação própria da organização.
Fontes consultadas
- CNCS — consulta pública QNRCS 2026Centro Nacional de Cibersegurança. Data indicada pela fonte: . Consultada: .