Ciberseguridad: el CNCS portugués abre el debate sobre la certificación
Se abre una oportunidad para debatir cómo se demuestra la seguridad de las organizaciones. Conviene leer la propuesta antes de tratarla como una norma definitiva.
El Centro Nacional de Ciberseguridad de Portugal abrió el 20 de noviembre la consulta de la versión preliminar del esquema de certificación QNRCS 2026. Se reciben comentarios hasta el 4 de diciembre. La página oficial reúne la propuesta, el perfil RJC y una correspondencia con ISO/IEC 27001. Es una consulta sobre documentos preliminares, no la publicación de requisitos definitivos.
La discusión trata de evidencias, además de tecnología
La consulta plantea una cuestión de gestión: la distancia entre afirmar que existe seguridad y demostrar cómo funciona. Una organización puede contar con un buen proveedor, herramientas actuales y un equipo atento. Si la explicación de los procedimientos depende de una sola persona, resulta difícil evaluar la continuidad de ese trabajo. Esta es una lectura editorial de la iniciativa, no una conclusión sobre los requisitos que puedan aprobarse.
También importa la calidad de las preguntas. ¿Qué parte de la actividad se está examinando? ¿Qué sistemas y proveedores entran en ese análisis? ¿Quién conserva la evidencia y durante cuánto tiempo representa el proceso? Formular estas preguntas antes de elegir una solución puede evitar que un ejercicio de organización termine convertido en una compra precipitada de tecnología.
El coste invisible de una evidencia desorganizada
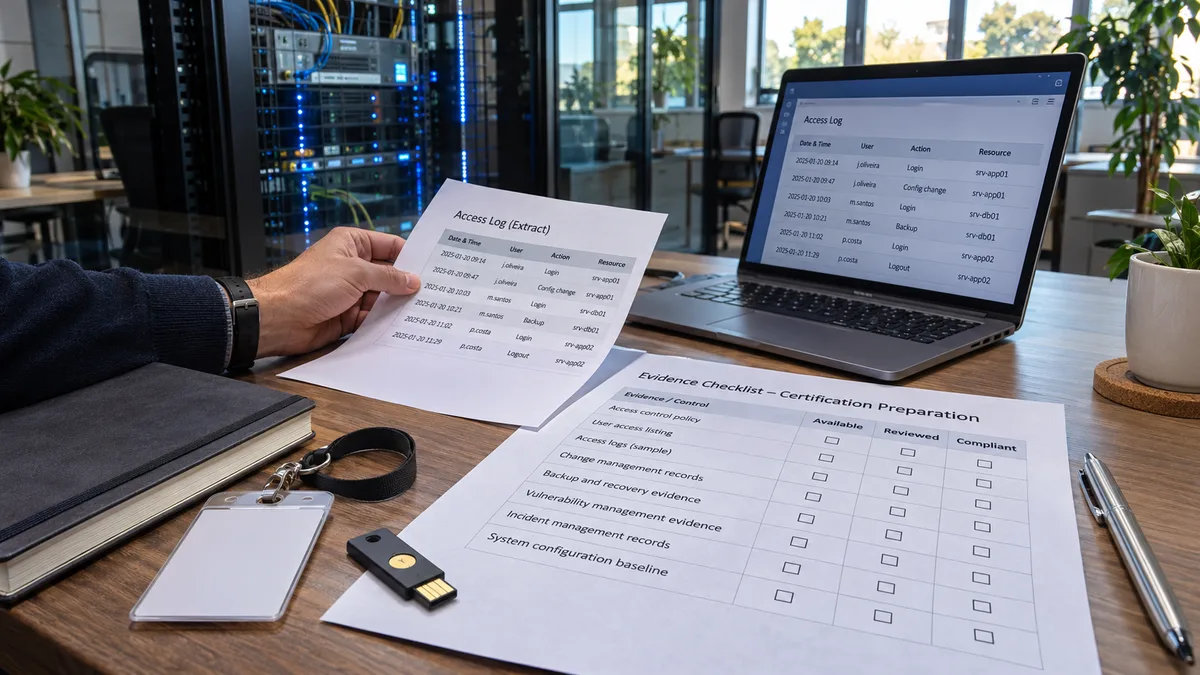
Imaginemos una pequeña empresa que revisa sus accesos. El equipo de contabilidad conoce algunas cuentas, el proveedor administra otras y antiguos empleados todavía aparecen en una hoja de cálculo. Es un escenario ficticio. Permite entender por qué reunir información puede exigir más trabajo que redactar otro documento. Una lista bien escrita no resuelve por sí sola las diferencias entre lo descrito y lo que realmente sucede.
Un enfoque proporcionado podría comenzar por un proceso delimitado: la incorporación y la salida de personas, por ejemplo. El equipo identificaría las cuentas implicadas, compararía el procedimiento con una situación reciente y registraría las carencias. No habría motivo para presentar ese ejercicio como una certificación. Su resultado sería una base más clara para decidir qué corregir y qué dudas trasladar a la consulta.
Existe además un equilibrio entre detalle y utilidad. Un registro demasiado vago demuestra poco; uno excesivo puede consumir recursos y reunir información innecesaria. Una contribución gana fuerza cuando explica esa tensión mediante un caso concreto y propone una alternativa viable.
Leer el alcance antes de sacar conclusiones
Una referencia a normas o una tabla de correspondencias puede facilitar la lectura de documentos relacionados. No sustituye el análisis del alcance, la versión y las condiciones de cada instrumento. Sería precipitado convertir un mapeo en una promesa de equivalencia automática o en una obligación universal para cualquier negocio.
El punto de partida sigue siendo la página oficial de la consulta. Una empresa que desee participar debería trabajar sobre los documentos publicados y distinguir sus sugerencias de la redacción propuesta. Una discusión pública útil requiere esa precisión: experiencia concreta, consecuencias explicadas y margen para revisar una solución antes de considerarla definitiva.
La pregunta que merece atención
Esta iniciativa me lleva a una cuestión que muchas empresas aplazan: ¿cómo demostramos que la seguridad forma parte del trabajo diario? Comprar una herramienta es una decisión puntual. Saber quién autoriza los accesos, quién supervisa a los proveedores y quién comprueba la recuperación de una copia de seguridad exige continuidad.
La lectura de la propuesta puede ordenar esa conversación. El primer paso consiste en identificar los documentos pertinentes y encargar su análisis a alguien que conozca los sistemas y las responsabilidades de la organización. El nombre de una certificación, por sí solo, no permite concluir que todas las empresas estén comprendidas de la misma manera.
Participar con problemas concretos
Una aportación útil describe una dificultad comprobable. Puede explicar, por ejemplo, por qué una evidencia resulta difícil de producir en un equipo pequeño, presentar una alternativa e indicar cómo mantiene el objetivo de seguridad. Es un ejemplo de preparación de comentarios, no una exigencia extraída de la propuesta.
Recomiendo una ficha breve: documento, apartado, problema observado, consecuencia práctica y cambio propuesto. Un argumento concreto resulta más fácil de evaluar que una declaración general de apoyo o rechazo.
Qué puede hacer ya una empresa
Incluso sin decidir sobre la certificación, merece la pena escoger un proceso y buscar su evidencia. Cuando salió la última persona del equipo, ¿se revocaron sus accesos? ¿Quién puede explicar el procedimiento? ¿Dónde quedó registrado?
Mi lectura empresarial es que la preparación empieza por hacer visible lo que ya se hace y lo que todavía depende de la memoria de alguien. Las decisiones sobre alcance y requisitos deben apoyarse en los documentos aplicables, la versión final y una evaluación de la propia organización.
Fuentes consultadas
- CNCS — consulta pública QNRCS 2026Centro Nacional de Cibersegurança. Fecha indicada por la fuente: . Consultada: .